
YOLO MCP
在浏览器中标注图片、训练 YOLO,通过 MCP 让 AI 客户端操作同一套工作流。
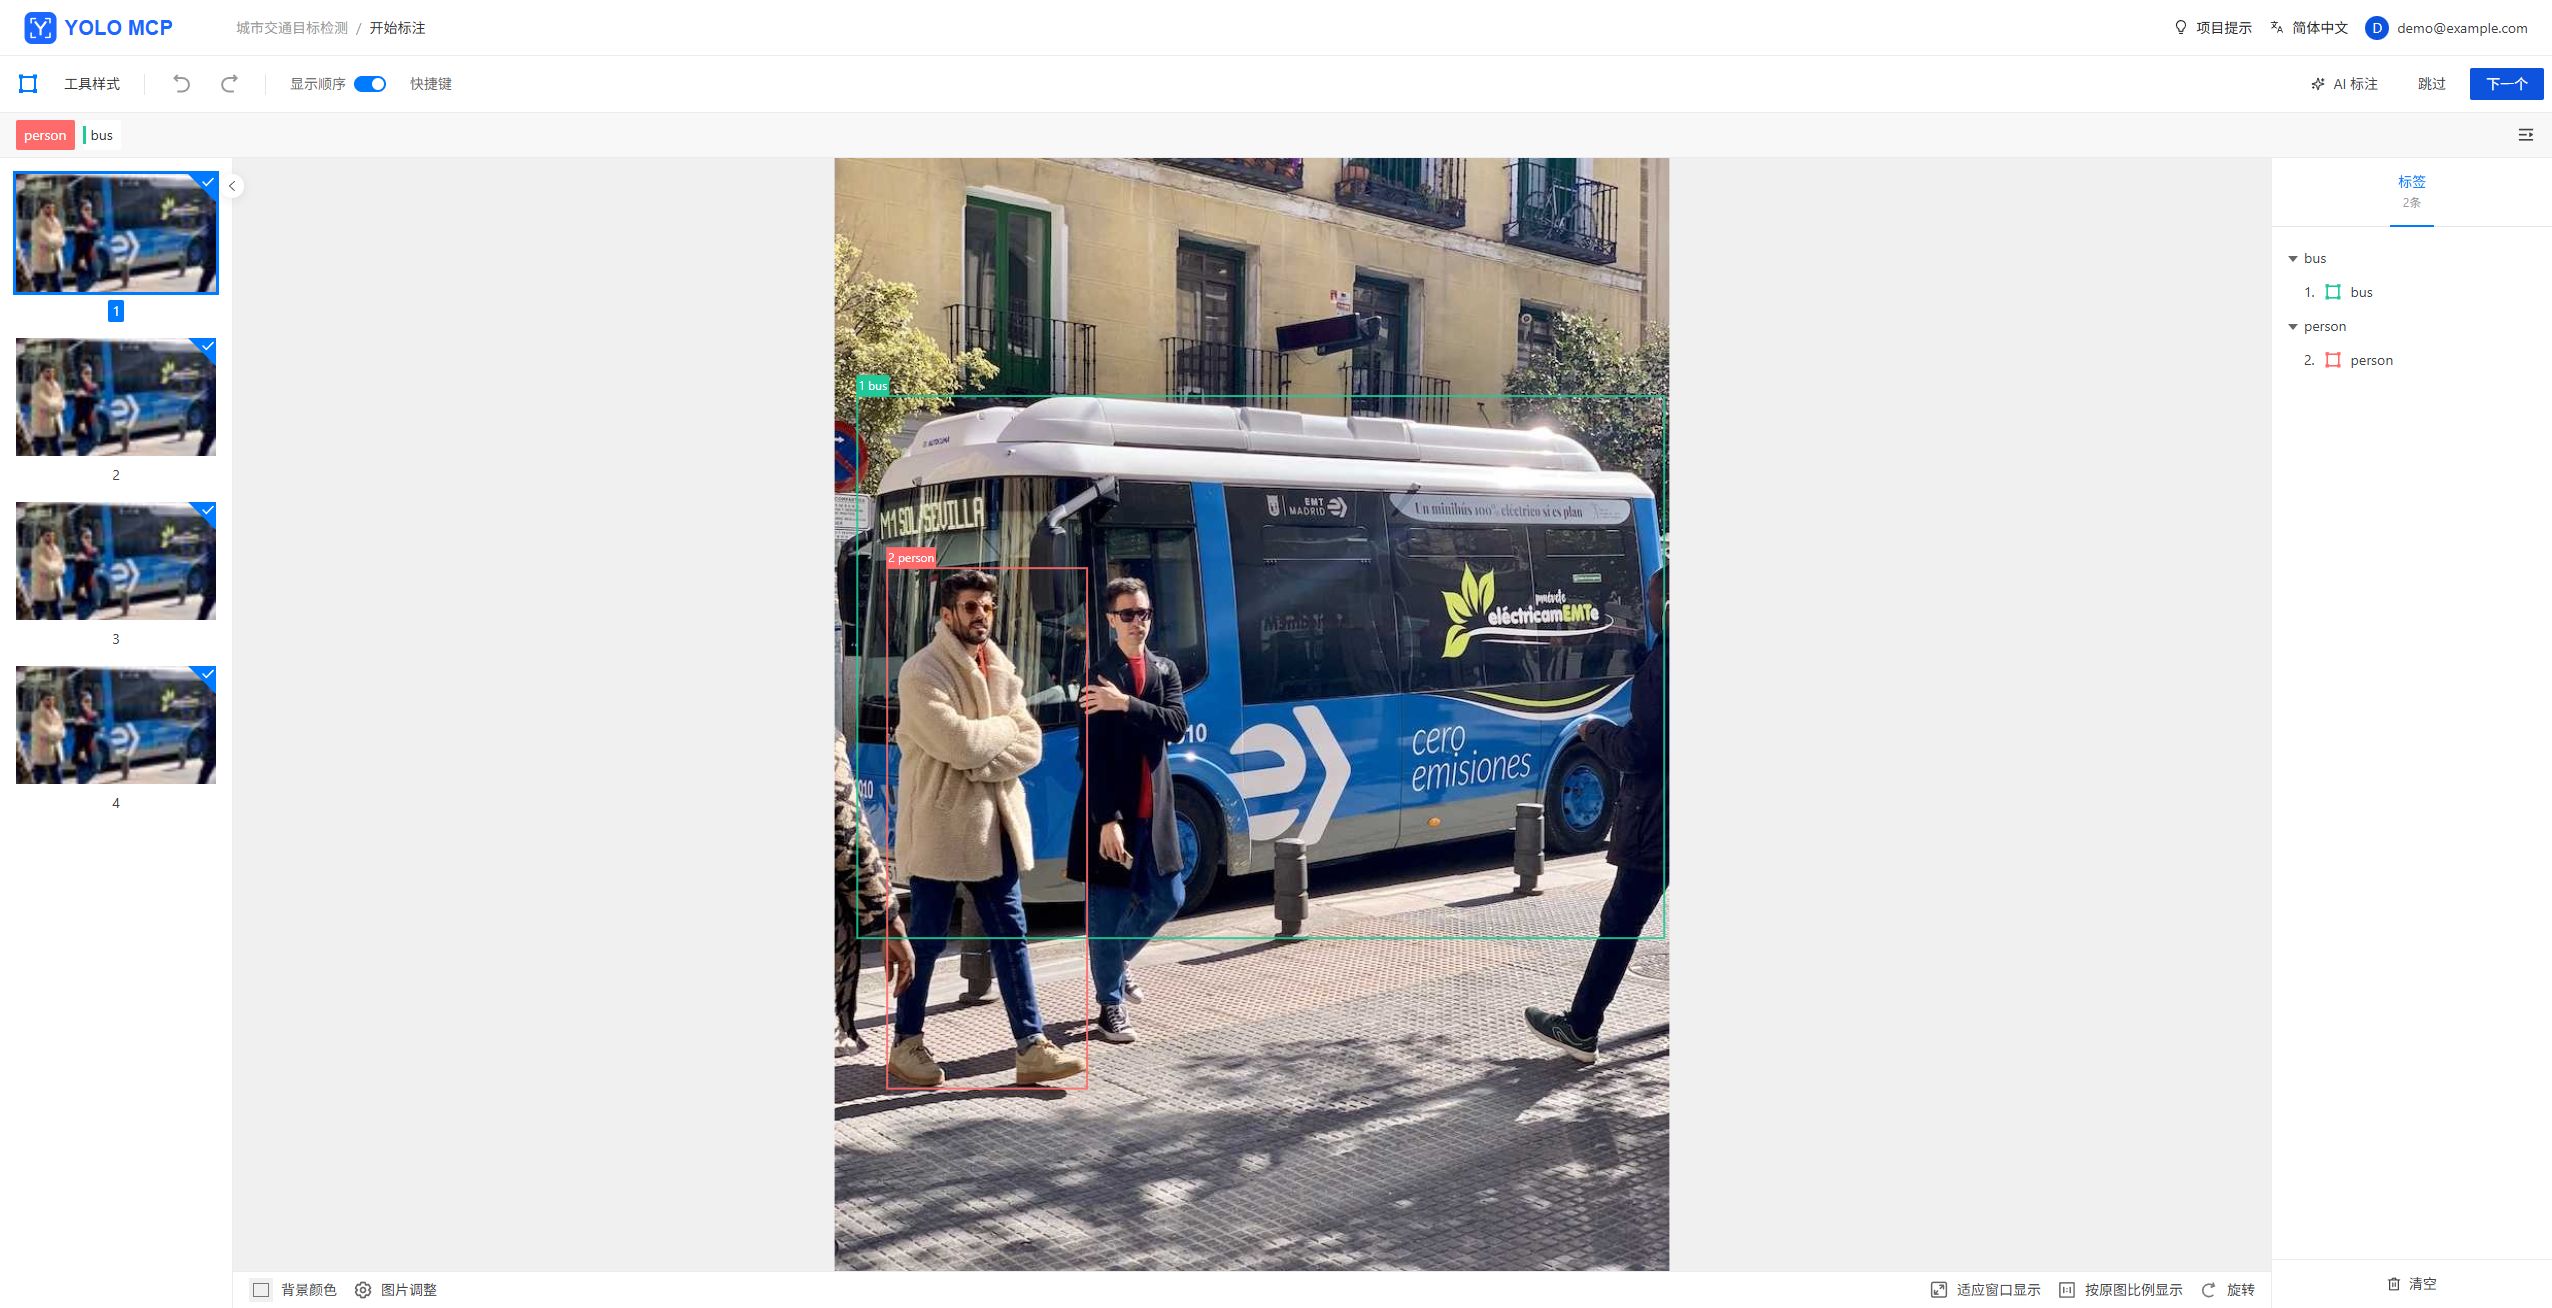
YOLO MCP 将图片管理、人工标注、AI 辅助标注和 YOLO26 目标检测训练放在一个本地应用中。你可以用网页准备数据和训练模型,也可以让支持 MCP 的 AI 客户端查询项目、上传图片、保存标注和发起训练。
主要功能
- 图片标注:批量上传图片,绘制和编辑目标框,查看标注状态,划分训练集和测试集。
- AI 辅助标注:使用 YOLO26、Florence-2、GroundingDINO 或 SAM 3 生成候选标注,检查并保存结果。
- YOLO26 训练:配置初始权重和训练参数,查看训练记录、指标与日志,下载模型,继续下一轮标注。
- MCP 工具:让 AI 客户端操作项目、图片、标注、AI 批次和训练记录。
- 多人协作:管理员管理账号和访问令牌,项目拥有者邀请协作者共同标注与训练。
图片、标注、模型和训练记录保存在本机,默认目录为 ~/.yolo-mcp/。当前支持图片目标检测,训练算法为 YOLO26。
快速开始
需要 Python 3.11 或更新版本。
python -m pip install yolo-mcp
yolo-mcp --host 127.0.0.1 --port 8000
打开 http://127.0.0.1:8000,按页面提示初始化管理员账号,即可创建项目并开始标注。安装包已包含网页。
训练和 AI 推理需要额外准备模型依赖及权重,见模型与 GPU 环境。已有 CUDA 或 AMD ROCm 环境时,请在该环境中安装并启动服务。
从本地 wheel 安装
在发行包所在目录执行:
python -m pip install ./yolo_mcp-2.0.1-py3-none-any.whl
yolo-mcp --host 127.0.0.1 --port 8000
使用流程
- 创建项目:设置名称和标注类别。
- 上传图片:批量选择图片,划分训练集和测试集。
- 完成标注:手动绘制目标框,或选择 AI 模型生成候选框,再检查并保存。
- 开始训练:选择 YOLO26 初始权重,设置 Epoch 等参数并提交。
- 使用模型:在训练记录中查看结果、下载权重,或将产出模型用于后续 AI 标注。
开始训练时,训练集和测试集都需要至少一张已完成标注的图片。每次训练保留当时的数据快照。参数和数据格式见训练指南。
连接 MCP
先启动 YOLO MCP,在网页右上角账号菜单中打开 “访问令牌 / MCP”,创建个人访问令牌。
在支持 Streamable HTTP 和自定义请求头的 MCP 客户端中添加以下配置,将占位符替换为自己的令牌:
{
  "mcpServers": {
    "yolo-mcp": {
      "url": "http://127.0.0.1:8000/mcp",
      "headers": {
        "Authorization": "Bearer <个人访问令牌>"
      }
    }
  }
}
连接后,可以这样向 AI 客户端提出请求:
查看项目 1 的训练集和测试集,确认是否满足训练条件。满足时,用 YOLO26s 训练 20 个 Epoch,图片尺寸 640、batch 2;随后查询训练状态和日志。
客户端会调用对应工具;训练在后台执行,可以继续查询状态。工具与网页共用用户和项目权限。更多说明见账号、权限与 MCP。
文档
| 我想…… | 查看 |
|---|---|
| 准备模型、使用 GPU、调整参数或离线训练 | 训练指南 |
| 配置数据目录、管理账号、远程连接 MCP | 运行与配置 |
| 从源码开发、运行检查或打包 | 开发与构建 |
| 使用 Docker 运行 | Docker 部署 |
| 报告问题或提出建议 | GitHub Issues |
致谢与许可证
YOLO MCP 基于 LabelU(1.5.6,8681ca4)、LabelU-Kit(v5.12.0,d06cb1f5)和 Ultralytics 开发。开放词汇标注接入参考了 LabelU 模型服务,截图使用 Ultralytics 示例图片。
项目使用 Apache-2.0 许可证,前端保留上游许可证。第三方模型与权重遵循各自许可。
1 maintainer

Metadata
1 maintainer
Release files for yolo-mcp 2.0.1
For a detailed explanation of source distributions (sdists) and built distributions (wheels), please see the package formats documentation.
Source distribution (sdist)
| File | Size | Uploaded | Provenance | Actions |
|---|---|---|---|---|
| yolo_mcp-2.0.1.tar.gz | 1.4 MB | Without provenance | Details for yolo_mcp-2.0.1.tar.gz |
Built distribution (wheel)
| File | Interpreter | ABI | Platform | Actions Reset |
|---|---|---|---|---|
| yolo_mcp-2.0.1-py3-none-any.whl | Python 3 | none | any | Details for yolo_mcp-2.0.1-py3-none-any.whl |
Total release size: 3.7 MB
Release files / yolo_mcp-2.0.1.tar.gz
| Download URL | yolo_mcp-2.0.1.tar.gz |
|---|---|
| Size | 1.4 MB |
| Tags | Source |
|
SHA-256 checksum How to use checksums |
715a1b6e493db84ab059f753b077663f8759864c04eac86111a510df4dd46802
|
|
BLAKE2b-256 checksum How to use checksums |
3ccaaac54cddb5f00777c6386c18c91c65ff38c201ef084c12a1220e00cc8ade
|
| Upload date | |
|
Uploaded using Trusted Publishing? What is trusted publishing? |
No |
| Uploaded via |
uv/0.12.10 {"installer":{"name":"uv","version":"0.12.10","subcommand":["publish"]},"python":null,"implementation":{"name":null,"version":null},"distro":null,"system":{"name":null,"release":null},"cpu":null,"openssl_version":null,"setuptools_version":null,"rustc_version":null,"ci":null}
|
Release files / yolo_mcp-2.0.1-py3-none-any.whl
| Download URL | yolo_mcp-2.0.1-py3-none-any.whl |
|---|---|
| Size | 2.3 MB |
| Tags | Python 3 |
|
SHA-256 checksum How to use checksums |
bfd7bb1b90628ae7c0c264c5354b0941a5adfd7ecae73fbca7f7631c7825de06
|
|
BLAKE2b-256 checksum How to use checksums |
d2c691055e32a0ff92a529ab09d8df281149e9970828ec34935e1c4040efe8ae
|
| Upload date | |
|
Uploaded using Trusted Publishing? What is trusted publishing? |
No |
| Uploaded via |
uv/0.12.10 {"installer":{"name":"uv","version":"0.12.10","subcommand":["publish"]},"python":null,"implementation":{"name":null,"version":null},"distro":null,"system":{"name":null,"release":null},"cpu":null,"openssl_version":null,"setuptools_version":null,"rustc_version":null,"ci":null}
|
Security for yolo-mcp 2.0.1
Provenance
Provenance describes where a file came from. On PyPI, provenance is shared via attestations, which provide a verifiable record of the build or publishing details. View details, limitations and caveats.
No provenance found
None of the files in this release were uploaded with provenance metadata.
A note on package security
PyPI is a repository for distributing packages, not a service for auditing them. While third-party security researchers and our staff do their best to detect and remove malicious packages, PyPI cannot guarantee the quality, security or suitability of any given package.
To learn more about protecting yourself from malicious actors, visit our package security documentation.














